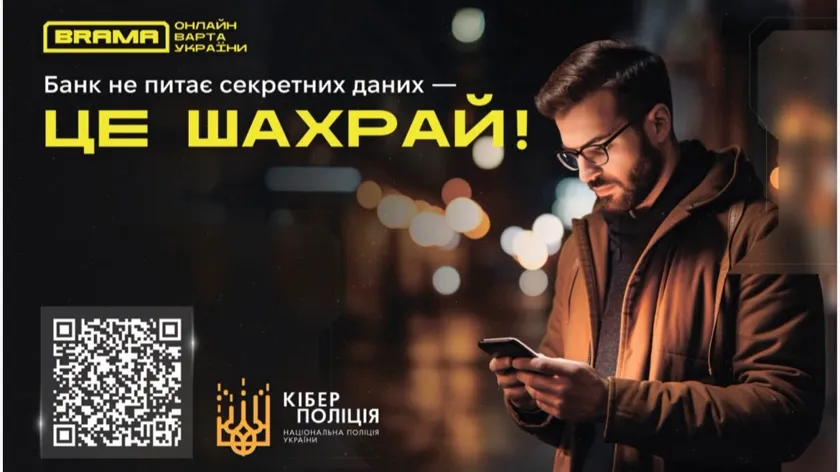
Витік персональних або корпоративних даних може коштувати компанії репутації, а людині — фінансової безпеки. Як захистити бізнес-процеси та приватні цифрові сліди від хакерських атак і соціальної інженерії? Оперуповноважена відділу протидії кіберзлочинам в Чернігівській області Ксенія Березинська розповіла про головні ризики кіберпростору та дієві правила захисту інформації.
— Пані Ксеніє, сьогодні захист інформації став критично важливим. Чому витік даних є настільки небезпечним як для звичайних громадян, так і для компаній?
— Сучасні бізнес-процеси справді вимагають максимального збереження конфіденційності особистої та корпоративної інформації. Витік таких даних може призвести до вкрай серйозних наслідків. Якщо говорити про окремих людей, то хакери атакують інформаційні системи, щоб отримати доступ до імен, адрес чи інших персональних даних, які потім використовують для крадіжки ідентичності, шахрайства або шантажу.
Що стосується бізнесу — конкуренти або зловмисники намагаються дістатися до планів розвитку, фінансових показників або технічних розробок. Це загрожує прямими фінансовими втратами, втратою конкурентної переваги та важкими репутаційними проблемами.
— Які основні методи використовують зловмисники, щоб здобути цей доступ?
— По-перше, це соціальна інженерія — маніпуляції та обман працівників компаній чи пересічних громадян. По-друге, це пряме втручання в системи безпеки: зловмисники здійснюють атаки на інформаційні системи, щоб підробити дані, викрасти їх або порушити функціонування усієї мережі.
— Які першочергові кроки ви рекомендуєте зробити для захисту особистої та корпоративної інформації?
— Почати варто з базових, але критично важливих речей:
- Зміцнення паролів: використовуйте складні й унікальні паролі для кожного профілю, регулярно їх змінюйте та обов’язково підключайте двофакторну аутентифікацію (2FA).
- Шифрування даних: застосовуйте спеціальні шифрувальні програми чи сервіси для захисту інформації від несанкціонованого доступу.
- Регулярні оновлення: своєчасно оновлюйте програмне забезпечення на всіх пристроях, щоб закрити вразливості, якими можуть скористатися хакери.
- Резервне копіювання: систематично створюйте копії важливої інформації та зберігайте їх у місцях, захищених від інтернет-загроз.
— А якщо говорити про організаційні заходи в компаніях, що треба впровадити керівникам?
— Насамперед це навчання персоналу — працівники мають орієнтуватися в загрозах і знати, як правильно на них реагувати. Також необхідні:
- Моніторинг активності: постійний контроль комп’ютерних систем і мереж для вчасного виявлення підозрілих дій чи збоїв.
- Корпоративна політика безпеки: детальний документ, який регулює правила використання паролів, рівні доступу до даних, захист конфіденційності та чіткий алгоритм дій у разі кібератаки.
Дотримання цих рекомендацій дозволить мінімізувати ризики витоку даних і надійно захистити вашу конфіденційність та безпеку в цифровому просторі.
Цікавився проблематикою Сергій Вітер